
Phishing YouTube sempre più sofisticato: il falso reclamo copyright che può rubare account Google e canale
Non è YouTube a truffare gli utenti: è esattamente il contrario. Una campagna di phishing sta colpendo creator, aziende e gestori di canali sfruttando falsi reclami copyright, pagine che imitano gli strumenti ufficiali e perfino servizi reali di reindirizzamento collegati a YouTube e Google.
Gli attacchi informatici contro i canali YouTube stanno diventando sempre più credibili e sofisticati. Non si limitano più a email scritte male o a pagine palesemente false: oggi chi tenta di rubare un account può costruire un percorso capace di mescolare servizi autentici, grafica professionale e false procedure di sicurezza.
È quanto abbiamo verificato direttamente nelle ultime ore attraverso una mail che simulava una contestazione per violazione del copyright.
Il messaggio non proveniva da YouTube.
La mail risultava inviata da:
Quentin Carmichael <quentincarmichael@walla.co.il>
Abbiamo deciso di rendere pubblico l’indirizzo utilizzato nell’attacco perché si tratta di un elemento concreto della campagna di phishing ricevuta. Resta naturalmente possibile che la casella sia stata creata appositamente, compromessa o utilizzata in modo fraudolento: dal solo mittente visualizzato non è possibile stabilirlo con certezza.

La truffa colpisce chi gestisce canali YouTube
Il punto da chiarire subito è fondamentale: YouTube è il bersaglio indiretto dell’attacco insieme ai suoi utenti, non l’autore della truffa.
I criminali cercano di sfruttare la fiducia che creator, giornali, aziende e professionisti ripongono nella piattaforma.
Il meccanismo è semplice ma ben costruito:
falso reclamo copyright → paura di perdere il canale → pagina di ricorso → falso accesso Google → possibile furto dell’account.
Ed è proprio la paura di ricevere uno strike o perdere la monetizzazione a rendere efficace questo tipo di attacco.
La mail che annuncia una falsa violazione
Il messaggio ricevuto aveva come oggetto:
“Someone submitted a request about your shared content”, ovvero “Qualcuno ha inviato una richiesta relativa ai contenuti che hai condiviso”.
Nel testo il mittente affermava di collaborare con una società per una presunta segnalazione relativa al canale.
Veniva spiegato che alcuni strumenti avrebbero individuato:
“segmenti ripubblicati che mostrano una duplicazione massiva non autorizzata di contenuti multimediali”.
Poi arriva il passaggio tipico del phishing: l’urgenza.
Il destinatario viene invitato a esaminare immediatamente il caso, con la minaccia di possibili conseguenze sul canale qualora non intervenga entro poche ore o entro il giorno successivo.
La pressione psicologica è evidente: chi gestisce un canale importante potrebbe cliccare senza effettuare ulteriori verifiche.
Il dettaglio più insidioso: il link parte davvero da YouTube
L’elemento che rende questo attacco particolarmente interessante è il collegamento inserito nella mail.
Non viene mostrato subito un dominio sconosciuto.
Il link utilizza una struttura simile a questa:
https://www.youtube.com/redirect?q=share.google/XXXXXXXXXXXXXXX
Abbiamo oscurato volutamente i caratteri finali, sostituendoli con delle X, per evitare che il collegamento possa essere ricondotto direttamente al canale preso di mira.
La prima parte, però, è realmente riconducibile a youtube.com, infatti è il servizio che permette di condividere un link tramite Youtube, del tutto lecito ed ufficiale. Questo attacco dunque riesce a veicolare il tentativo usando proprio strumenti realmente originali.
Ed è qui che nasce l’inganno.
Una persona abituata a controllare velocemente i link potrebbe vedere il dominio YouTube e pensare che il messaggio sia autentico.
In realtà il collegamento serve semplicemente a portare l’utente altrove.
Anche un servizio Google viene sfruttato nel percorso
Dopo il redirect di YouTube compare un indirizzo del tipo:
share.google/XXXXXXXXXXXXXXX
Anche in questo caso abbiamo oscurato la parte finale.Anche questa parte è riconducibile a Google e come per Youtube, è una componente usata per condividere link usando il servizio di Google. Ancora una volta l’attacco si “veste” di reale.
Il fatto che nel percorso compaiano servizi reali collegati a Google e YouTube rende la truffa molto più credibile.
Ma è necessario distinguere una cosa fondamentale:
l’utilizzo di un servizio legittimo come passaggio intermedio non significa che Google o YouTube siano coinvolti nell’attacco.
È il truffatore che sfrutta strumenti leciti per dare maggiore credibilità al percorso.
Ed è proprio questa la caratteristica più pericolosa di questo tipo di phishing.
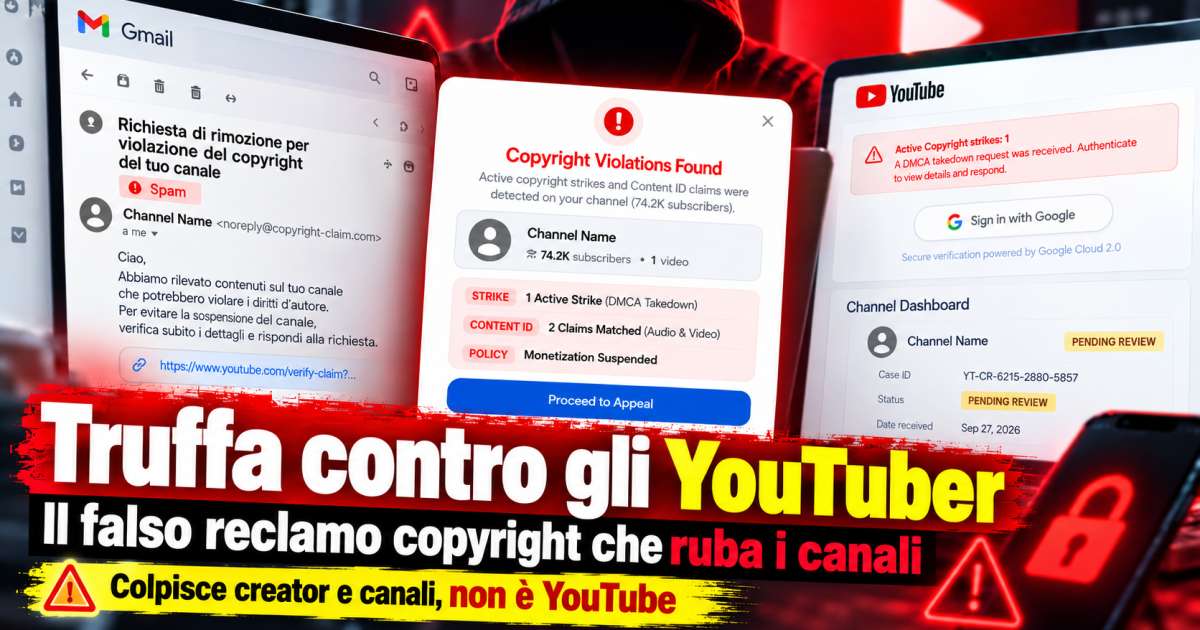
La falsa schermata dei copyright strike
Una volta superati i reindirizzamenti, l’utente viene portato su una pagina che simula un controllo del canale.
La grafica mostra presunti problemi come:
- 1 Active Strike;
- 2 Claims Matched;
- Monetization Suspended.
Viene visualizzato anche un pulsante come:
“Proceed to Appeal”
ovvero “Procedi con il ricorso”.
La pagina è costruita per sembrare credibile agli occhi di chi utilizza YouTube quotidianamente.
Ci sono riferimenti a DMCA, Content ID, monetizzazione e stato del canale.
Ma tutto questo non appartiene al pannello ufficiale di YouTube.
Il falso login Google è il passaggio più pericoloso
Dopo aver cliccato sul pulsante del ricorso compare una seconda schermata.
Viene mostrato un presunto Channel Dashboard, con informazioni inventate relative a:
- numero della pratica;
- stato della contestazione;
- presunto reclamante;
- data della segnalazione.
Per vedere tutti i dettagli viene richiesto di premere:
“Sign in with Google”.
È a questo punto che la truffa può diventare realmente pericolosa.Dove non si torna indietro. Ed è proprio questo il punto dove l’attacco svela la sua natura in quanto se fosse un vero servizio di Google è molto probabile che risultereste già connessi e il Sign In non sarebbe necessario, oppure i dati di accesso sarebbero già disponbili, ma poichè è un sistema truffaldino ha la necessità di essere autorizzato nuovamente e dunque è in questa fase che carpisce i nostri dati utlizzandoli poi per “prendersi” il vostro canale o peggio account Google.
Se l’utente appunto inserisce le proprie credenziali Google in una pagina controllata da terzi, può consegnare username e password agli autori dell’attacco.
Nel caso di un account collegato a YouTube, le conseguenze possono essere molto gravi.
Un malintenzionato potrebbe tentare di ottenere accesso:
- all’account Google;
- alla posta Gmail;
- ai servizi collegati;
- al canale YouTube;
- agli strumenti di gestione e monetizzazione.
Il dominio malevolo rilevato
Nel caso analizzato, il percorso portava infine a questo dominio:
https://dmca-confirmation.xxx/ ( xxx non è reale per evitare che qualcuno possa cliccare sul sito malevolo)
e a pagine del tipo:
https://dmca-confirmation.xxx/appeal/ ( xxx non è reale per evitare che qualcuno possa cliccare sul sito malevolo)
È questo il dominio che ospitava la falsa procedura.
La catena dell’attacco può essere quindi riassunta così:
mail di phishing → redirect YouTube → servizio Google → sito esterno → falsa procedura copyright → falso accesso Google.
È una struttura particolarmente efficace perché i primi passaggi possono sembrare assolutamente legittimi.
Il fatto che compaia YouTube non significa che il link sia sicuro
Questa vicenda dimostra un principio importante.
Controllare soltanto l’inizio di un indirizzo web non è più sufficiente.
Un link può partire da:
youtube.com
e terminare su un sito completamente differente.
Lo stesso può avvenire utilizzando sistemi di condivisione o reindirizzamento appartenenti a servizi conosciuti.
Il controllo deve quindi concentrarsi sulla destinazione finale.
Ed è importante sapere che sia Google che Youtube sono vittime della truffa e non sono responsabili di questo tipo di attacco. Sia lo Youtuber attaccato che entrambi i servizi sono parte lesa.
Abbiamo segnalato la campagna
Nel nostro caso non sono state inserite credenziali.
Il messaggio è stato segnalato come phishing e il sito è stato segnalato ai servizi competenti.
La vicenda è stata inoltre portata all’attenzione delle autorità.
Ciò che preoccupa è la qualità crescente di queste campagne.
Non parliamo più necessariamente di email piene di errori grossolani.
Oggi un tentativo di phishing può avere:
- un testo credibile;
- una grafica professionale;
- nomi tecnici corretti;
- vere infrastrutture di redirect;
- pagine che imitano bene servizi conosciuti.
Intelligenza artificiale e nuove truffe
Non abbiamo elementi per affermare che questo specifico attacco sia stato realizzato utilizzando strumenti di intelligenza artificiale.
È però evidente che l’AI può ridurre notevolmente il lavoro necessario per creare campagne di phishing credibili, proprio perchè può suggerire di utilizzare servizi leciti ed ufficiali in modo improrio.
Può essere utilizzata per produrre testi migliori, traduzioni più naturali, interfacce grafiche convincenti e codice necessario per replicare l’aspetto di piattaforme conosciute.
Questo significa che anche i tentativi di truffa meno sofisticati dal punto di vista tecnico possono apparire sempre più professionali.
Come proteggersi da un falso reclamo YouTube
La regola principale è molto semplice:
non verificare mai un copyright strike partendo da un link ricevuto tramite una mail sospetta. Inoltre se c’è una segnalazione questa arriva sempre da account ufficiali di Youtube o Google che hanno la spunta blu in genere nelle vostre caselle mail, ed inoltre basta anche verificare sulla propria dashboard di Youtube se ci sono problemi in corso.
Se arriva un messaggio che parla di una violazione, di uno strike, della sospensione della monetizzazione o della chiusura del canale, è meglio chiudere la mail e accedere direttamente a YouTube Studio.
Non attraverso il link ricevuto.
Aprendo autonomamente il sito ufficiale.
Se la contestazione è reale, sarà possibile verificarla direttamente dagli strumenti ufficiali collegati al proprio account.
Il vero obiettivo sono i creator (e forse anche account Google)
Questa non è una truffa “di YouTube”.
È una truffa contro chi usa YouTube.
Contro creator, aziende, editori e amministratori di canali che possono avere anni di contenuti, migliaia di iscritti e un’attività economica costruita attorno alla piattaforma.
Ed è proprio questo valore a rendere gli account appetibili.
Più un canale è importante, maggiore può essere la pressione psicologica generata da una falsa comunicazione che annuncia strike, problemi copyright o sospensioni.
La lezione da questa vicenda è semplice:
anche quando il primo link sembra appartenere a un servizio conosciuto, bisogna sempre controllare dove porta realmente.
Perché oggi il phishing non cerca più soltanto di imitare YouTube.
Può tentare di sfruttare gli stessi strumenti legittimi di YouTube e Google per colpire gli utenti che si fidano di quelle piattaforme.
Per fortuna questa vicenda nello specifico si è conclusa positivamente : infatti lo Youtuber che ci ha segnalato la vicenda ha capito in tempo che si trattava di un tentativo di truffa e ha immediatamente bloccato il tutto.